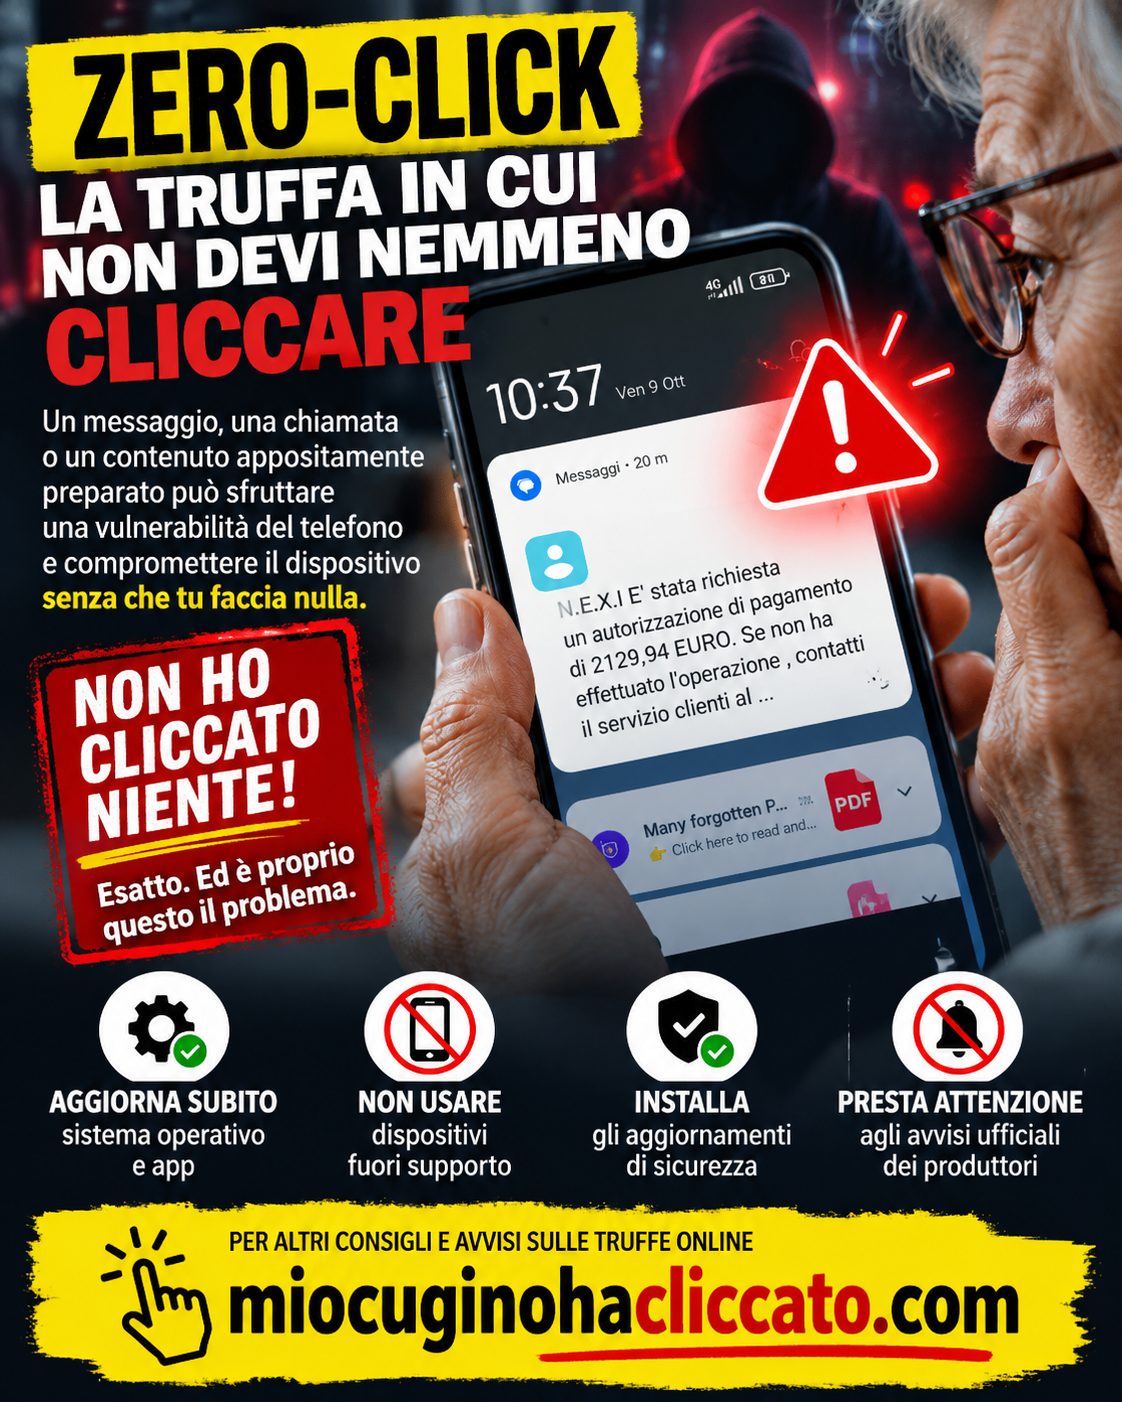
Zero-click: quando non devi nemmeno cliccare per essere attaccato
Quando si parla di truffe online, il consiglio più comune è sempre lo stesso:
non cliccare su link sospetti.
Ed è un ottimo consiglio.
Ma esiste una categoria di attacchi molto più sofisticata in cui, purtroppo, la vittima non deve fare praticamente nulla.
Sono gli attacchi zero-click.
Cosa significa zero-click
In un attacco tradizionale, il criminale deve convincerti a fare qualcosa:
cliccare un link, aprire un allegato, installare un’app, inserire una password.
Negli attacchi zero-click, invece, il malware sfrutta una vulnerabilità presente nel sistema operativo o in un’app.
Può bastare che il telefono riceva un contenuto appositamente costruito affinché il software provi a elaborarlo automaticamente.
La vittima potrebbe non vedere nulla di particolare.
Come può succedere
Un attacco zero-click può sfruttare, ad esempio:
sistemi di messaggistica;
chiamate;
notifiche;
file elaborati automaticamente;
vulnerabilità del sistema operativo.
Non significa però che ogni messaggio ricevuto sia pericoloso.
Perché l’attacco funzioni deve esistere una vulnerabilità concreta e sfruttabile.
Ed è proprio per questo che gli aggiornamenti di sicurezza sono fondamentali.
Non è la classica truffa da SMS
Gli attacchi zero-click sono generalmente molto più complessi e costosi rispetto al classico phishing.
Sono stati utilizzati soprattutto in campagne mirate contro giornalisti, attivisti, politici, dirigenti e altre persone considerate di particolare interesse.
Uno degli esempi più conosciuti è quello degli spyware avanzati come Pegasus.
Quindi niente panico: non significa che chiunque riceva un messaggio strano venga automaticamente infettato.
Ma significa che la sicurezza non può basarsi soltanto sul comportamento dell’utente.
Perché gli aggiornamenti sono così importanti
Quando Apple, Google o altri produttori scoprono una vulnerabilità, rilasciano aggiornamenti per correggerla.
Se rimandi continuamente gli aggiornamenti, potresti lasciare aperta una falla già conosciuta.
Per questo è importante:
aggiornare sistema operativo e applicazioni;
evitare telefoni e computer non più supportati;
installare rapidamente gli aggiornamenti di sicurezza;
non ignorare eventuali notifiche ufficiali di attacco mirato;
utilizzare le protezioni avanzate offerte dal dispositivo quando necessario.
La regola da ricordare
Per anni abbiamo ripetuto:
“Non cliccare.”
Continueremo a farlo.
Ma oggi dobbiamo aggiungere qualcosa:
non sempre serve cliccare per essere attaccati.
A volte la miglior difesa è semplicemente avere un dispositivo aggiornato prima che qualcuno provi a sfruttarlo.
“Non ho cliccato niente!”
Esatto. Ed è proprio questo il problema.
Scopri altri avvisi e consigli pratici su miocuginohacliccato.com